Domain linuxnetwork.de kaufen?
Wir ziehen mit dem Projekt
linuxnetwork.de um.
Sind Sie am Kauf der Domain
linuxnetwork.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain linuxnetwork.de kaufen?
Ist es möglich, als Anfänger ein Open-Source-Betriebssystem zu verbessern?
Ja, es ist möglich, als Anfänger ein Open-Source-Betriebssystem zu verbessern. Open-Source-Projekte ermutigen und begrüßen Beiträge von der Community, unabhängig von der Erfahrung. Als Anfänger könntest du zum Beispiel Fehlerberichte einreichen, Dokumentation verbessern oder einfache Fehler beheben. Mit der Zeit und dem Erlernen neuer Fähigkeiten könntest du dann auch komplexere Beiträge leisten. **
Können ärztliche Psychotherapeuten Krankschreiben?
Ja, ärztliche Psychotherapeuten können Patienten krankschreiben. Sie sind qualifiziert, um psychische Erkrankungen zu diagnostizieren und zu behandeln, die zu Arbeitsunfähigkeit führen können. Wenn ein Patient aufgrund einer psychischen Erkrankung arbeitsunfähig ist, kann ein ärztlicher Psychotherapeut eine Krankschreibung ausstellen. Es ist wichtig, dass der Patient regelmäßig mit dem Psychotherapeuten in Kontakt bleibt, um den Genesungsprozess zu überwachen und gegebenenfalls die Krankschreibung anzupassen. In einigen Fällen kann es auch sinnvoll sein, zusätzlich einen Facharzt für Psychiatrie hinzuzuziehen. **

Ähnliche Suchbegriffe für Ärztliche
Top-Angebote
Produkte zum Begriff Ärztliche:
-
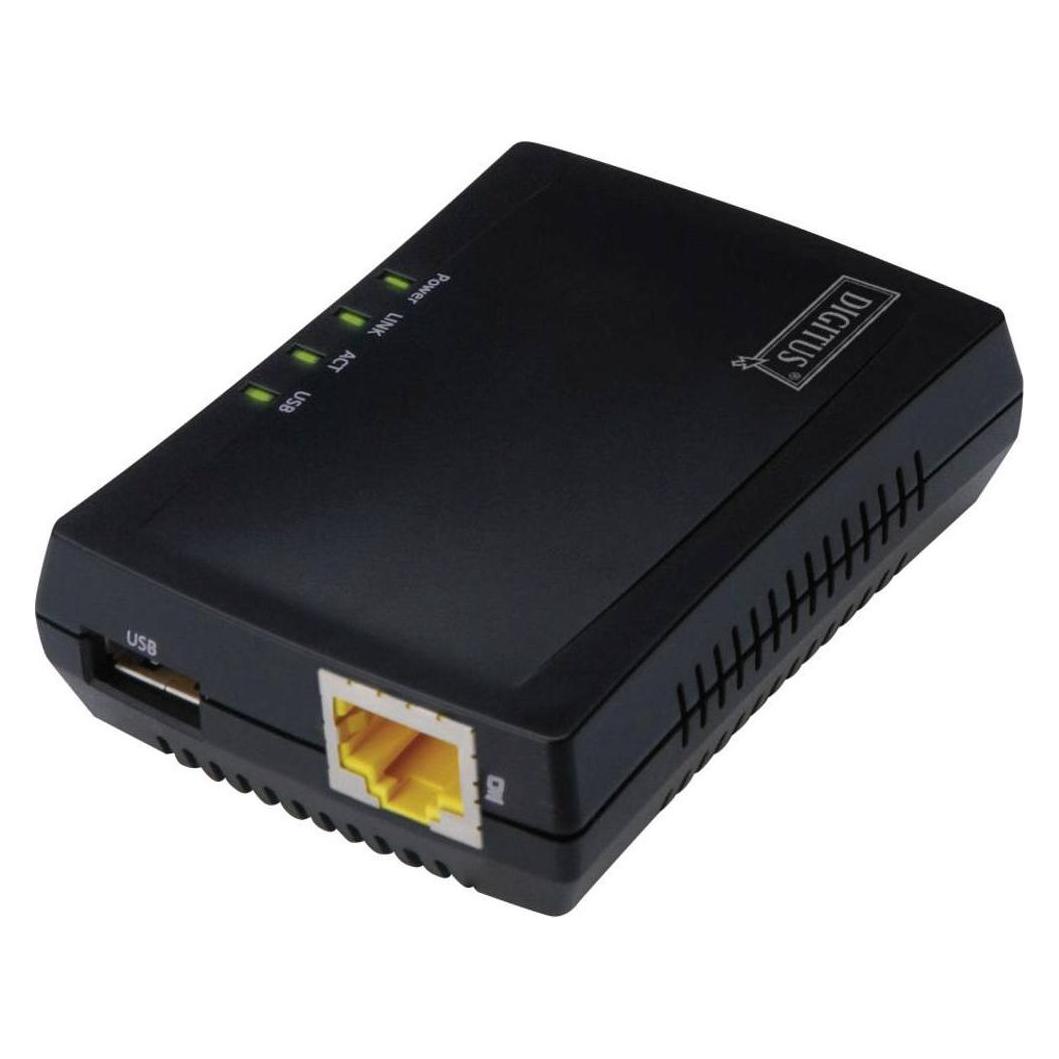
DIGITUS Multifunktions-USB Netzwerk Server, 1-Port Netzwerk USB Hub, NAS, Print Server, USB 2.0, RJ45Produktbeschreibung : DIGITUS Multifunction Network Server DN-13020 - GeräteserverGerätetyp : GeräteserverFormfaktor : ExternData Link Protocol : Ethernet, Fast Ethernet, USB 2.0Erforderliches Betriebssystem : Apple MacOS X, Microsoft Windows Vista / XP / 769,45 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.31987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wann verjähren ärztliche Leistungen?
Ärztliche Leistungen verjähren in der Regel nach drei Jahren. Die Verjährungsfrist beginnt mit dem Ende des Jahres, in dem die Leistung erbracht wurde. Es gibt jedoch Ausnahmen, zum Beispiel bei grobem ärztlichem Fehlverhalten, bei dem die Verjährungsfrist länger sein kann. Es ist wichtig, sich rechtzeitig über die Verjährungsfristen zu informieren, um eventuelle Ansprüche nicht zu verlieren. In jedem Fall ist es ratsam, bei Unklarheiten einen Rechtsanwalt oder eine Rechtsanwältin zu konsultieren. **
-
Was ist ein Firewall-Betriebssystem?
Ein Firewall-Betriebssystem ist ein speziell entwickeltes Betriebssystem, das darauf abzielt, Netzwerke vor unautorisierten Zugriffen und Bedrohungen zu schützen. Es bietet Funktionen wie Paketfilterung, Intrusion Detection und Prävention, VPN-Unterstützung und andere Sicherheitsfunktionen, um den Datenverkehr zu überwachen und zu kontrollieren. Es wird oft auf speziellen Firewall-Hardwaregeräten oder als Software auf dedizierten Servern eingesetzt. **
-
Wie lautet das ärztliche Attest?
Das ärztliche Attest ist ein schriftliches Dokument, das von einem Arzt ausgestellt wird und Informationen über den Gesundheitszustand einer Person enthält. Es wird oft benötigt, um eine Krankmeldung oder eine Befreiung von bestimmten Aktivitäten zu erhalten. Das Attest sollte den Namen des Patienten, das Datum der Ausstellung, die Diagnose oder den Grund für die Abwesenheit sowie die voraussichtliche Dauer der Krankheit oder Beeinträchtigung enthalten. **
-
Was ist die ärztliche Schweigepflicht?
Die ärztliche Schweigepflicht ist eine rechtliche Verpflichtung für Ärzte, über alle ihnen im Rahmen ihrer Tätigkeit anvertrauten Informationen und Befunde Stillschweigen zu bewahren. Sie dient dem Schutz der Privatsphäre und dem Vertrauensverhältnis zwischen Arzt und Patient. Nur in bestimmten Ausnahmefällen, wie zum Beispiel bei einer Gefährdung des Patienten oder bei gesetzlich vorgeschriebenen Meldepflichten, darf die Schweigepflicht gebrochen werden. **

Wie lautet das ärztliche Attest?
Das ärztliche Attest ist ein Dokument, das von einem Arzt ausgestellt wird und Informationen über den Gesundheitszustand eines Patienten enthält. Es kann beispielsweise für den Nachweis einer Krankheit oder für die Befreiung von bestimmten Aktivitäten oder Verpflichtungen verwendet werden. Das Attest sollte den Namen des Patienten, das Datum der Ausstellung, die Diagnose oder den Grund für die Ausstellung sowie den Namen und die Unterschrift des Arztes enthalten. **
Brauche ich eine ärztliche Entschuldigung?
Ob du eine ärztliche Entschuldigung benötigst, hängt von den Regeln deiner Schule oder deines Arbeitgebers ab. In einigen Fällen kann eine einfache schriftliche Entschuldigung von dir oder deinen Eltern ausreichen, während in anderen Fällen möglicherweise eine ärztliche Bescheinigung erforderlich ist. Es ist am besten, die spezifischen Richtlinien deiner Schule oder deines Arbeitgebers zu überprüfen, um sicherzustellen, dass du die richtigen Schritte unternimmst. **
Top-Angebote
Produkte zum Begriff Ärztliche:
-
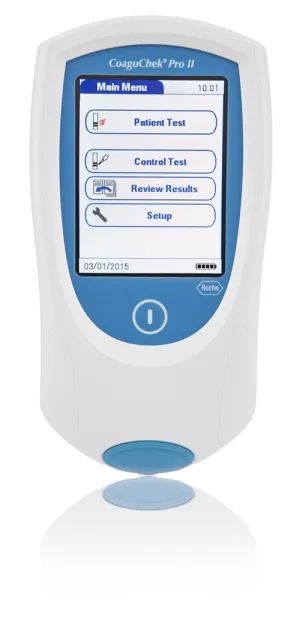
Roche Diagnostik CoaguChek Pro II Gerät - incl. Netzteil, Ärztliche INR-Kontrolle einfach, schnell und zuverlässig 07210841003CoaguChek® Pro II – Gerinnungsmessgerät für PT/INR und aPTT in Praxis und Klinik Das CoaguChek® Pro II von Roche Diagnostics ist ein Point-of-Care-Gerinnungsmessgerät für den professionellen Einsatz. Es bestimmt die Prothrombinzeit (PT, angezeigt als INR, % Quick oder Sekunden) und als zweiten Parameter die aktivierte partielle Thromboplastinzeit (aPTT) aus kapillärem, venösem oder arteriellem Vollblut. Der PT-Wert liegt in weniger als einer Minute vor, der aPTT-Wert nach wenigen Minuten. Die Ergebnisse werden in den Einheiten angezeigt, die auch bei Plasmamessungen im Labor verwendet werden. Mit Touchscreen, 2D-Barcodescanner und WLAN ist das Gerät auf dokumentationspflichtige Abläufe in Arztpraxis, Klinik, Hausbesuch und Pflegeheim ausgelegt. Das CoaguChek Pro II ist der Nachfolger des CoaguChek XS Plus und ausschließlich für die Anwendung durch medizinisches Fachpersonal bestimmt. Produktmerkmale Zwei Gerinnungsparameter in einem Gerät – PT/INR für die Antikoagulationskontrolle, aPTT zusätzlich für das Heparin-Monitoring Ergebnis direkt am Patienten – keine Probenversendung ins Labor Schonende Blutgewinnung aus der Fingerbeere, alternativ venöses oder arterielles Vollblut Ergebnisse in laborüblichen Plasma-Einheiten – direkt vergleichbar mit Laborwerten Patienten- und Benutzer-IDs per Barcode erfassen – weniger Verwechslungs- und Übertragungsfehler Drahtlose Anbindung an Datenmanagementsysteme per WLAN, kabelgebunden über die optionale Basisstation Bedienung über farbigen Touchscreen mit geführten Abläufen Mobil einsetzbar mit wiederaufladbarem Akku – auch für Hausbesuche und Pflegeheime Technische Daten Hersteller Roche Diagnostics Zweckbestimmung PT- und aPTT-Bestimmung zur patientennahen Anwendung im professionellen Bereich Messprinzip PT Amperometrische (elektrochemische) Bestimmung nach Aktivierung mit humanem rekombinantem Thromboplastin Messprinzip aPTT Amperometrische (elektrochemische) Bestimmung nach Aktivierung mit Celite Teststreifen CoaguChek® PT Test, CoaguChek® aPTT Test Probenmaterial Frisches kapilläres, venöses oder arterielles Vollblut Probenvolumen 8 µl Messzeit PT: weniger als 1 Minute · aPTT: einige Minuten Messbereich PT INR 0,8–8,0 · % Quick 120–5 · Sekunden 9,6–96 Messbereich aPTT 20–130 plasmaäquivalente Sekunden Heparin-Einfluss PT: unempfindlich bis 3 IE/ml (UFH und NMH) · aPTT: UFH linear 0,1–1,0 IE/ml, NMH unempfindlich bis < 0,5 IE/ml Speicher 2000 Patienten- und 500 QK-Ergebnisse mit Datum und Uhrzeit Bedienung Farbiger Touchscreen Datenerfassung / -übertragung 2D-Barcodescanner, WLAN, Infrarot · Ethernet und USB über optionale Basisstation Stromversorgung Wiederaufladbarer Universal-Akku, Netzteil 12 V DC Tests pro Akkuladung ca. 60 PT-Tests · mindestens 20 aPTT-Tests Betriebstemperatur +12 bis +32 °C Gewicht 280 g (ohne Akku) Kennzeichnung CE, In-vitro-Diagnostikum Lieferumfang CoaguChek® Pro II Messgerät Universal-Akku (separat verpackt, vor Inbetriebnahme einzusetzen) Netzteil Benutzerhandbuch Teststreifen, Kontrollen und die Basisstation sind separat erhältlich. Anwendung (PT-Messung) Vor der ersten Inbetriebnahme den Universal-Akku einsetzen und über das Netzteil laden. Gerät einschalten, Benutzer- und Patienten-ID eingeben oder per Barcode scannen. Bei einer neuen Teststreifencharge den zugehörigen Code-Chip in das Gerät einlegen. CoaguChek PT Test Teststreifen einschieben und den Anweisungen auf dem Display folgen. Blutprobe (8 µl) auftragen – die Messung startet automatisch. Ergebnis nach weniger als einer Minute ablesen. Es wird mit Datum, Uhrzeit und Patienten-ID gespeichert. Häufige Fragen Worin unterscheidet sich das CoaguChek Pro II vom CoaguChek INRange? Das CoaguChek Pro II ist für den professionellen Einsatz bei vielen Patienten in Praxis und Klinik bestimmt und bestimmt zusätzlich zur PT den aPTT-Wert. Das CoaguChek INRange ist ausschließlich für Patienten im Gerinnungs-Selbstmanagement vorgesehen und darf nur von einem einzelnen Patienten verwendet werden. Was ist der Unter848,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Open Brick Source Light Stax ShineMit dem Open Brick Source Light Stax Shine bringst du deine Steckbaustein-Kreationen zum Leuchten! Diese innovativen Bausteine sind kompatibel mit den meisten herkömmlichen Steckbausteinen und ermöglichen dir, deine Modelle auf eine völlig neue Weise zu gestalten. Jeder Stein enthält eine kleine LED, die dein Bauwerk in verschiedenen Farben erstrahlen lässt. Einfach zusammenstecken, an die Energiequelle anschließen und schon beginnt der Spaß! Das Set enthält eine Vielzahl von leuchtenden Bausteinen in verschiedenen Größen und Farben, damit du deiner Kreativität freien Lauf lassen kannst. Egal ob du ein Schloss, ein Auto oder eine futuristische Stadt baust, mit Light Stax Shine wird dein Projekt zum Hingucker. Die Bausteine sind aus hochwertigem, robustem Material gefertigt und garantieren langanhaltenden Spielspaß. Zusätzlich bietet das Set einen USB-Ladekabel, sodass du den wiederaufladbaren Batterie Baustein unkompliziert aufladen und wiederverwenden kannst. Ideal für Kinder und Erwachsene, die Freude am Bauen und Gestalten haben und ihre Kreationen zum Leben erwecken möchten. Hol dir jetzt das Open Brick Source Light Stax Shine und lasse deine Bauwerke in neuem Licht erstrahlen! ; 75 x STAX mit LED ; Wiederaufladbarer Batterie Baustein44,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Ist es möglich, als Anfänger ein Open-Source-Betriebssystem zu verbessern?
Ja, es ist möglich, als Anfänger ein Open-Source-Betriebssystem zu verbessern. Open-Source-Projekte ermutigen und begrüßen Beiträge von der Community, unabhängig von der Erfahrung. Als Anfänger könntest du zum Beispiel Fehlerberichte einreichen, Dokumentation verbessern oder einfache Fehler beheben. Mit der Zeit und dem Erlernen neuer Fähigkeiten könntest du dann auch komplexere Beiträge leisten. **
-
Können ärztliche Psychotherapeuten Krankschreiben?
Ja, ärztliche Psychotherapeuten können Patienten krankschreiben. Sie sind qualifiziert, um psychische Erkrankungen zu diagnostizieren und zu behandeln, die zu Arbeitsunfähigkeit führen können. Wenn ein Patient aufgrund einer psychischen Erkrankung arbeitsunfähig ist, kann ein ärztlicher Psychotherapeut eine Krankschreibung ausstellen. Es ist wichtig, dass der Patient regelmäßig mit dem Psychotherapeuten in Kontakt bleibt, um den Genesungsprozess zu überwachen und gegebenenfalls die Krankschreibung anzupassen. In einigen Fällen kann es auch sinnvoll sein, zusätzlich einen Facharzt für Psychiatrie hinzuzuziehen. **
-
Wann verjähren ärztliche Leistungen?
Ärztliche Leistungen verjähren in der Regel nach drei Jahren. Die Verjährungsfrist beginnt mit dem Ende des Jahres, in dem die Leistung erbracht wurde. Es gibt jedoch Ausnahmen, zum Beispiel bei grobem ärztlichem Fehlverhalten, bei dem die Verjährungsfrist länger sein kann. Es ist wichtig, sich rechtzeitig über die Verjährungsfristen zu informieren, um eventuelle Ansprüche nicht zu verlieren. In jedem Fall ist es ratsam, bei Unklarheiten einen Rechtsanwalt oder eine Rechtsanwältin zu konsultieren. **
-
Was ist ein Firewall-Betriebssystem?
Ein Firewall-Betriebssystem ist ein speziell entwickeltes Betriebssystem, das darauf abzielt, Netzwerke vor unautorisierten Zugriffen und Bedrohungen zu schützen. Es bietet Funktionen wie Paketfilterung, Intrusion Detection und Prävention, VPN-Unterstützung und andere Sicherheitsfunktionen, um den Datenverkehr zu überwachen und zu kontrollieren. Es wird oft auf speziellen Firewall-Hardwaregeräten oder als Software auf dedizierten Servern eingesetzt. **
Ähnliche Suchbegriffe für Ärztliche
-
DIGITUS Multifunktions-USB Netzwerk Server, 1-Port Netzwerk USB Hub, NAS, Print Server, USB 2.0, RJ45Produktbeschreibung : DIGITUS Multifunction Network Server DN-13020 - GeräteserverGerätetyp : GeräteserverFormfaktor : ExternData Link Protocol : Ethernet, Fast Ethernet, USB 2.0Erforderliches Betriebssystem : Apple MacOS X, Microsoft Windows Vista / XP / 769,45 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.31987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ketteler-Eising, Thomas: Ärztliche KooperationenÄrztliche Kooperationen , Ärztliche Kooperationen bei geänderten Rahmenbedingungen. Die rechtlichen Rahmenbedingungen ärztlicher Kooperationen werden zunehmend komplexer. Auf der einen Seite sind in den vergangenen Jahren erhebliche Liberalisierungen zu verzeichnen, die die Begründung von Kooperationen deutlich erleichtern und ein finanzielles Engagement von Investoren fördern (Stichwort: MVZ-Ketten). Auf der anderen Seite ist das vertragsärztliche Zulassungsrecht angesichts der in nahezu sämtlichen ärztlichen Fachgebieten bestehenden Zulassungssperren planwirtschaftlich geprägt. Die Rechtsprechung ist mit restriktiven Entscheidungen Tendenzen eines Konzessionshandels entgegengetreten, was viele Kooperationsvorhaben erschwert oder sogar verhindert. Die §§ 299a, 299b StGB verhindern die Zuführung von Patienten unter bestimmten Voraussetzungen mit Strafandrohung. Zudem ist die Finanzverwaltung in den letzten Jahren im Hinblick auf gewerbe- und umsatzsteuerliche Problemfelder deutlich erfahrener und auch sensibler geworden. Die Gemengelage der einzelnen Rechtsgebiete (Berufsrecht, Vertragsarztrecht, Gesellschaftsrecht, Steuerrecht) stellt den Berater vor enorme Herausforderungen. Dies liegt auch daran, dass der Gesetzgeber die Bereiche nicht aufeinander abgestimmt hat. Vor diesem Hintergrund besteht ein erheblicher Informationsbedarf. Ob überörtliche Berufsausübungsgemeinschaft, Organisationsgemeinschaft oder Medizinisches Versorgungszentrum: Die Neuauflage berücksichtigt neben den Entwicklungen der letzten Jahre mit der zunehmenden Einbindung angestellter Ärzte und den Grundzügen des vertragsarztrechtlichen Nachbesetzungsverfahrens auch die Neuregelungen des Personengesellschaftsrechts durch das MoPeG ab dem 1.1.2024. Die vielfältigen Praxishinweise und Fallbeispiele helfen Ihnen, die richtigen Lösungen für Ihre Mandanten zu finden!¿ Aufgrund seiner Aktualität schafft das Werk eine hervorragende Grundlage für Ihre Beratung!¿ Inhaltsverzeichnis: - Einleitung. - Berufsausübungsgemeinschaften. - Organisationsgemeinschaften. - Medizinische Versorgungszentren. - Konsiliararzt- und Belegarzttätigkeit. - Der angestellte Arzt in der (Vertrags-)Arztpraxis und im MVZ. - Grundzüge des Nachbesetzungsverfahrens. , Zusatzbeleuchtung > Beleuchtung , Auflage: 6., aktualisierte Auflage. Online-Version inklusive, Erscheinungsjahr: 202411, Produktform: Kartoniert, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Titel der Reihe: NWB-Brennpunkt##, Autoren: Ketteler-Eising, Thomas~Meschke, Andreas~Tigges, Gerrit, Edition: NED, Auflage: 24006, Auflage/Ausgabe: 6., aktualisierte Auflage. Online-Version inklusive, Seitenzahl/Blattzahl: 550, Keyword: Apparategemeinschaft; Ärzte; Ärztegesellschaft; Arztpraxis; Arztrecht; Belegarzt; Berufsausübungsgemeinschaft; Berufsrecht; Gemeinschaftspraxis; Kooperationsmöglichkeiten; Laborgemeinschaft; Medizinische Versorgungszentren; Medizinisches Versorgungszentrum; Praxisgemeinschaft; Steuerrecht; Vertragsarzt; Vertragsarztpraxis; Vertragsarztrecht; Konsiliararzt; Ärztekapitalgesellschaft; MVZ, Fachschema: Abgabe - Abgabenordnung - AO~Deutschland~Gesundheitsmanagement~Management / Gesundheit~Gesundheitswesen~Medizin / Recht, Kriminalität~Praxismanagement~Recht~Sozialrecht~Beratung / Steuerberatung~Steuerberatung - Steuerberater~Steuergesetz~Steuerrecht - Steuergesetz, Fachkategorie: Steuer- und Abgabenrecht~Medizinverwaltung und -management~Medizinrechtliche Fragen, Warengruppe: HC/Steuern, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Blätteranzahl: 551 Blätter, Länge: 210, Breite: 148, Höhe: 37, Gewicht: 628, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,84,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie lautet das ärztliche Attest?
Das ärztliche Attest ist ein schriftliches Dokument, das von einem Arzt ausgestellt wird und Informationen über den Gesundheitszustand einer Person enthält. Es wird oft benötigt, um eine Krankmeldung oder eine Befreiung von bestimmten Aktivitäten zu erhalten. Das Attest sollte den Namen des Patienten, das Datum der Ausstellung, die Diagnose oder den Grund für die Abwesenheit sowie die voraussichtliche Dauer der Krankheit oder Beeinträchtigung enthalten. **
-
Was ist die ärztliche Schweigepflicht?
Die ärztliche Schweigepflicht ist eine rechtliche Verpflichtung für Ärzte, über alle ihnen im Rahmen ihrer Tätigkeit anvertrauten Informationen und Befunde Stillschweigen zu bewahren. Sie dient dem Schutz der Privatsphäre und dem Vertrauensverhältnis zwischen Arzt und Patient. Nur in bestimmten Ausnahmefällen, wie zum Beispiel bei einer Gefährdung des Patienten oder bei gesetzlich vorgeschriebenen Meldepflichten, darf die Schweigepflicht gebrochen werden. **
-
Wie lautet das ärztliche Attest?
Das ärztliche Attest ist ein Dokument, das von einem Arzt ausgestellt wird und Informationen über den Gesundheitszustand eines Patienten enthält. Es kann beispielsweise für den Nachweis einer Krankheit oder für die Befreiung von bestimmten Aktivitäten oder Verpflichtungen verwendet werden. Das Attest sollte den Namen des Patienten, das Datum der Ausstellung, die Diagnose oder den Grund für die Ausstellung sowie den Namen und die Unterschrift des Arztes enthalten. **
-
Brauche ich eine ärztliche Entschuldigung?
Ob du eine ärztliche Entschuldigung benötigst, hängt von den Regeln deiner Schule oder deines Arbeitgebers ab. In einigen Fällen kann eine einfache schriftliche Entschuldigung von dir oder deinen Eltern ausreichen, während in anderen Fällen möglicherweise eine ärztliche Bescheinigung erforderlich ist. Es ist am besten, die spezifischen Richtlinien deiner Schule oder deines Arbeitgebers zu überprüfen, um sicherzustellen, dass du die richtigen Schritte unternimmst. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.